Claude Code セキュリティは権限だけで守れるか?3論点で見極める

Claudecode 研修 編集部

約 11 分で読了
Claude CodeClaude Code セキュリティ生成AI法人導入情報漏洩対策権限管理AIガバナンス

Sec.01

法人導入は権限・隔離・データ条件で判断する

法人導入で確認する権限、隔離環境、データ利用条件の三論点と、設定だけでは漏洩を防げない点を整理した図。
法人導入で確認する権限、隔離環境、データ利用条件の三論点と、設定だけでは漏洩を防げない点を整理した図。(クリックで拡大)

Claude Codeのセキュリティは、法人導入時に権限・隔離環境・データ利用条件の三つに分けると、安全対策に不足があるか判断できます。

Claude Code自体が初めての方は、Claude Codeの用途と違いで基本を押さえると、この先の安全対策を理解しやすくなります。

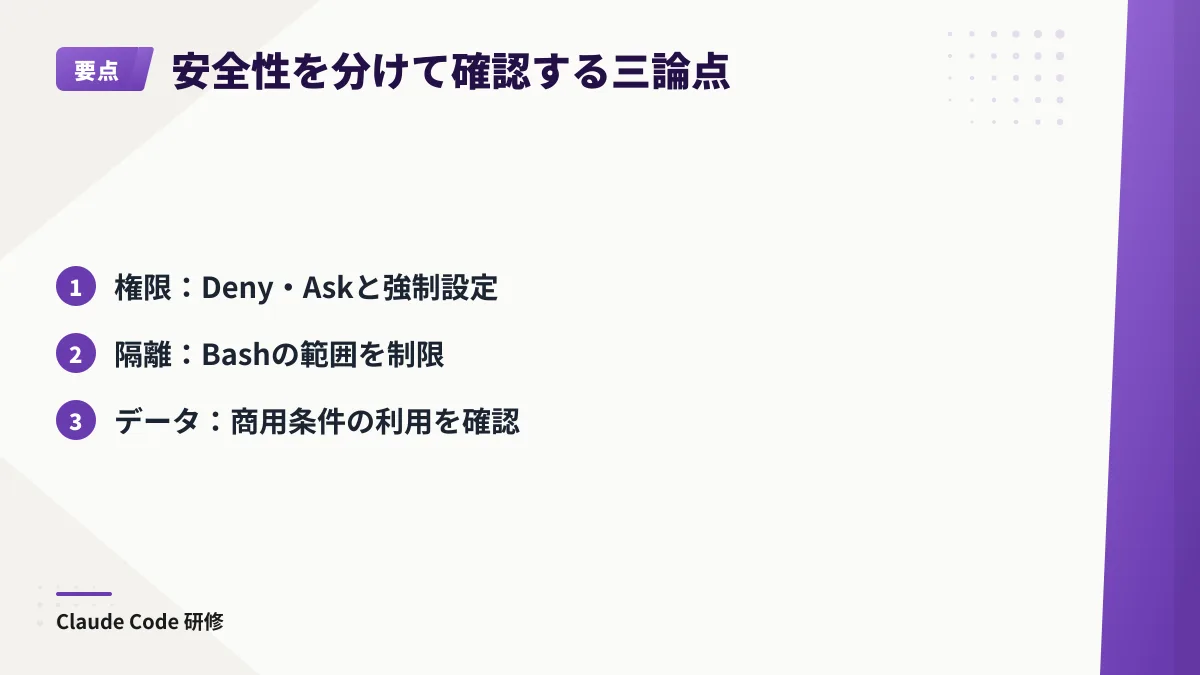
第一は権限です。Permission rules(操作ごとの許可・拒否を定める設定)で制御します。機密ファイル、コマンド、通信、MCP(AIと外部ツールを接続する共通規格)は、Deny(常に拒否)またはAsk(実行前に確認)に指定可能です。Managed settings(管理者が全社配布する強制設定)は、利用者やプロジェクトの設定より優先してルールを適用します。確認を省略するbypassPermissionsモードも、組織ポリシーで無効化してください(Claude Code Docs)。

第二は隔離環境です。対応環境では、Bashサンドボックス(シェル操作の範囲を制限する隔離機能)を使えます。シェルコマンドが書き込める場所と接続先を絞れます。ただし、隔離の中心はBashです。ファイル操作やMCPを含むClaude Code全体を囲う仕組みではありません。

第三はデータ利用条件です。Team、Enterprise、APIを商用条件で使う場合、送信データは、顧客が開発パートナープログラムへの参加を選ばない限り、生成モデルの学習に使われません。Free、Pro、Maxの個人向けアカウントでClaude Codeを使う場合とは、条件を分けて確認してください(Anthropic Privacy Center)。

Claude Codeのセキュリティ設定だけで情報漏洩を防ぐことはできません。利用者が承認内容を読まずに許可すれば、Askは防波堤にならないからです。承認前にコマンドを確認し、秘密情報を除外するほか、利用を認めるリポジトリ(コードと変更履歴を管理する保管単位)と外部接続先を社内ルールで決めます。

Sec.02

Deny・Ask強制とBypass禁止で経路を塞ぐ

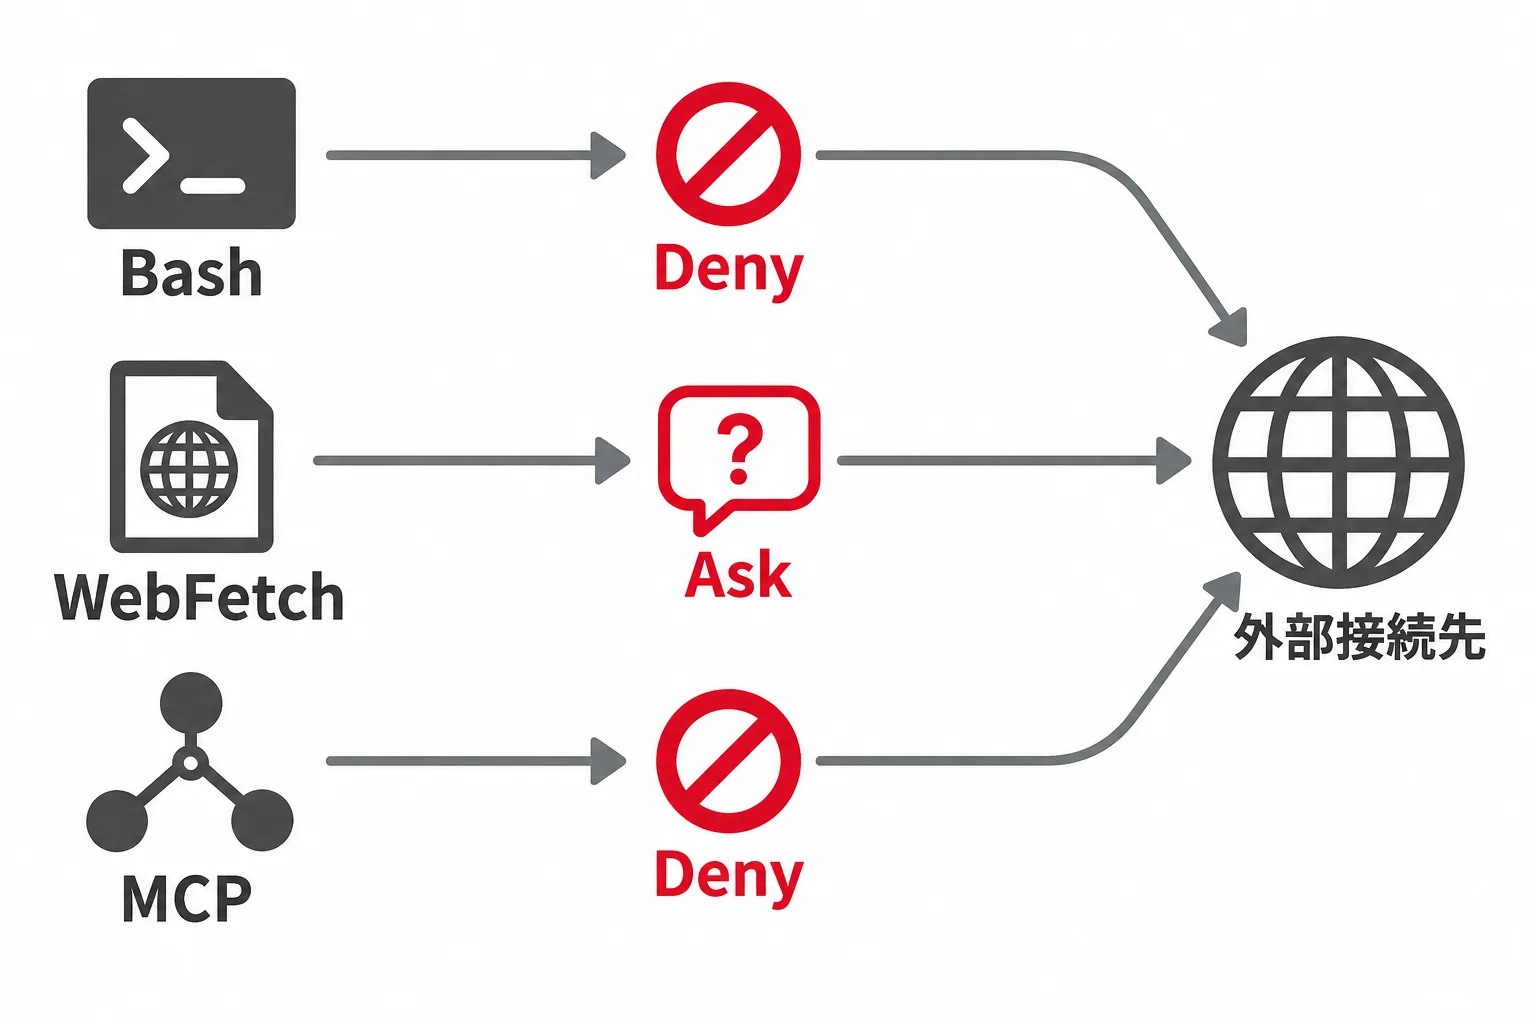
外部へ到達する通信経路ごとの制御を、Bash・WebFetch・MCP・Deny・Ask・外部接続先の関係で示した図。
外部へ到達する通信経路ごとの制御を、Bash・WebFetch・MCP・Deny・Ask・外部接続先の関係で示した図。(クリックで拡大)

情シスが機密リポジトリの導入試験で/permissionsを開き、確認なしで読める範囲やローカル設定由来の許可を見つけた時点で、審査は止まります。情シスは三つの判断軸のうち、端末上の操作範囲と外部への到達範囲を経路別に具体化して最初に確認します。機密ファイルを読めるかはファイルの重要度ではなく設定範囲で決まるため、対象パスはPermission rulesでDeny(操作を拒否する設定)にし、判断が必要な範囲はAskです。

curlなどのBash(コマンドを実行するシェル)通信だけを止めても、WebFetch(Web上の情報を取得する機能)やMCPには別の経路が残ります。通信手段ごとにClaude Codeの権限対象が異なるためです。社内で許可する外部接続先とMCPを定め、それ以外の通信経路はDenyまたはAskにします。

設定を配った後も、端末側の別設定を確認してください。Managed settingsはユーザーやプロジェクトの設定より優先されます。強制後に/permissionsを開き、有効なルールと設定元を照合します。

対応環境では、Bashサンドボックスで承認後のBashコマンドがアクセスできる場所や通信先を絞れます。ただし、中心対象はBashです。承認内容を読む責任や、Claude Code全体を完全に隔離する役割までは担いません。ファイル操作やMCPには権限ルールを残し、Bashの書き込み先と接続先だけをサンドボックスで狭めます(Claude Code Docs)。

Sec.03

商用データは任意提供時を除き学習されない

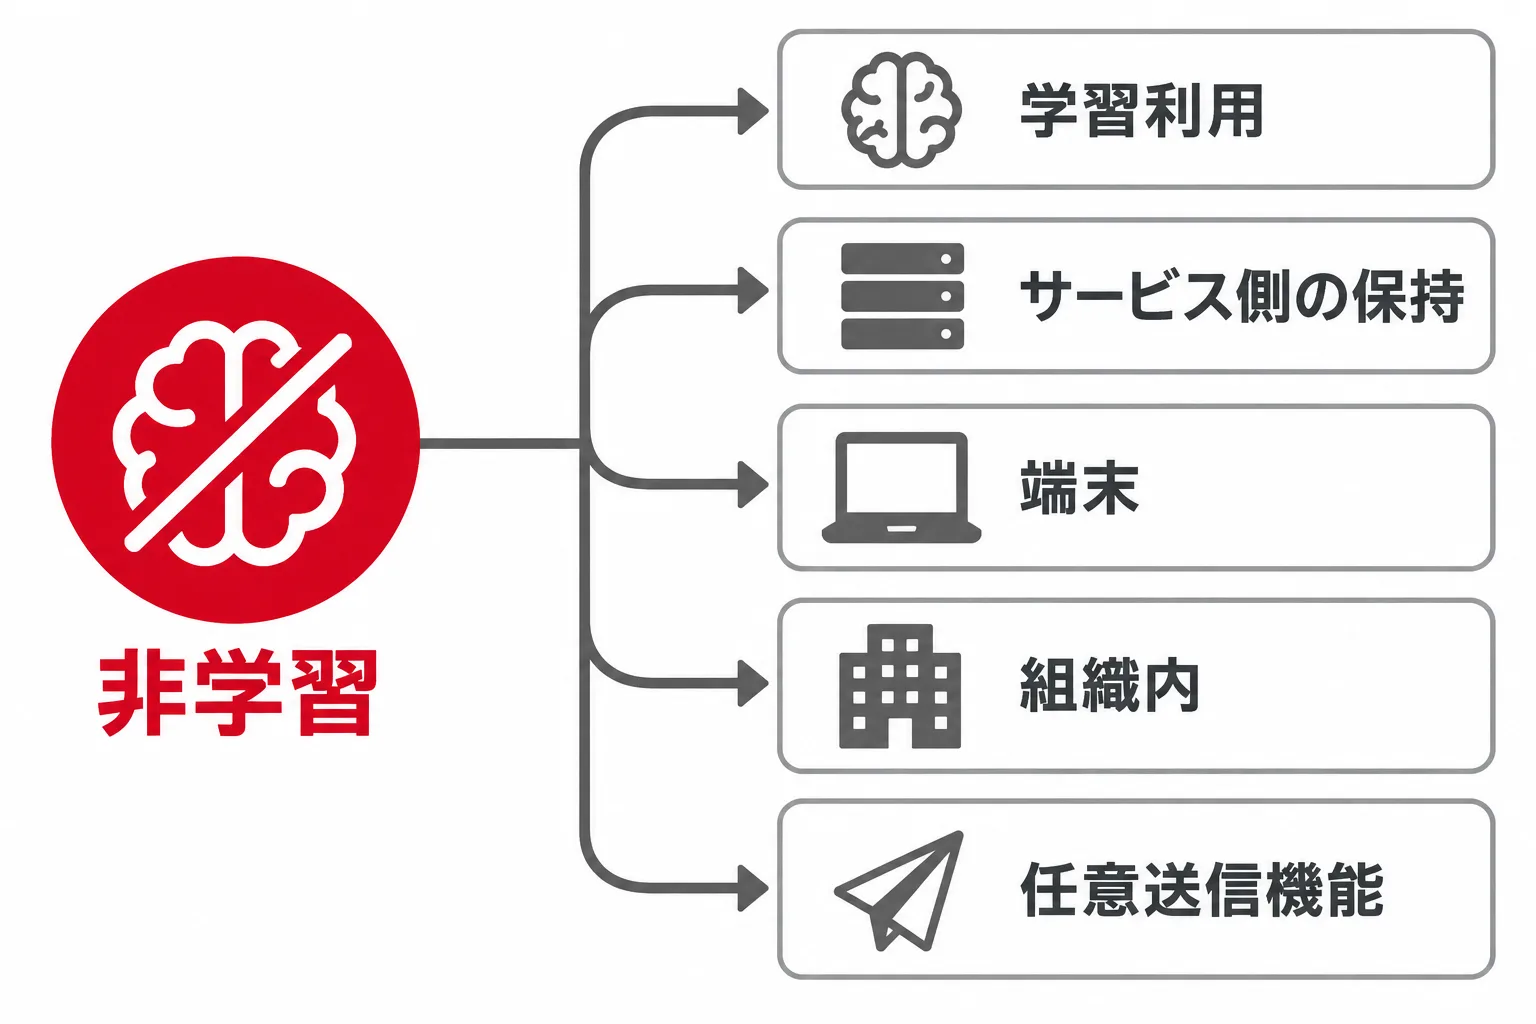
非学習と保存・任意送信の切り分けを、非学習・学習利用・サービス側の保持・端末・組織内・任意送信機能の関係で示した図。
非学習と保存・任意送信の切り分けを、非学習・学習利用・サービス側の保持・端末・組織内・任意送信機能の関係で示した図。(クリックで拡大)

法務担当者が導入審査票で「学習利用なし」を確認しても、保存や任意送信の扱いまで決まるわけではありません。データ利用条件は設定画面の有無だけで判断せず、契約文書、導入時点の公式文書、実機で確認した挙動を分けて記録します。

確認項目は、一つの「AI利用可否」ではなく、次の四分類です。

論点確認する資料・方法判定票に記録すること
学習利用自社契約、Privacy Center、Commercial Terms、DPA、個別契約利用条件、対象プラン・認証方式、根拠文書
サービス側の保持自社契約、導入時点の公式データ利用文書保持条件、削除条件、根拠文書
端末・組織内に残るデータ実機検証、端末管理・ログ管理の社内基準保存先、閲覧者、削除手順、管理責任者
任意送信機能実機検証、導入時点の公式機能文書送信の契機、送信対象、利用可否、根拠文書

Claude Codeの商用利用では、標準の保持条件とゼロデータ保持契約の適用可否を分けて確認する必要があります。Claude Codeのローカルクライアントは、セッション再開のため、既定で最大30日間、ローカルにセッション記録を保存しています。/feedback、/bug、/shareは会話データを送信する場合があるため、導入前に無効化設定と保持条件を確認してください(Claude Code Docs)。

端末や組織内に残るデータは、文書だけで結論を出さず、導入予定の構成で実機検証します。端末管理、共有環境、監視を有効にした場合のログ運用も含め、記録が残り得る場所、閲覧できる人、削除の担当者を社内基準で定めます。

X での反応

いいね 100 件以上の投稿から · いいね順

Oikon@oikon48
もしかしてClaude Codeの /advisor コマンドで、指定のモデルをアドバイザーにできる機能が標準搭載されているの知られていない??
2,695好評Xで見る
松丸 彗吾(keigo matsumaru)@k_matsumaru
Mac限定だけどClaude Codeに直接編集させられる動画編集ソフト出たらしい オープンソースで、自分のClaudeのAPIキーかMCP接続で使えるみたい
2,483好評Xで見る
Claude code研究ラボ@claudecode84
Claude Code はこのプラグインを入れないと 全く使い物にならないんです。 Anthropic の公式プラグインの インストールが必須です 👇 claude-code-setup どんな自動化をセットアップ できるかを教えてくれて
1,173懸念・慎重Xで見る
Sec.04

対応OSではサンドボックスも併用して導入する

情シス担当者(社内ITを管理する情報システム部門)がManaged settingsを配布しても、社内規程の禁止事項が空欄のままでは導入審査は終わりません。導入可否を分けるのは、製品の設定を「誰に何をさせないか」という社内ルールに変換できるかどうかです。

ここまでに確認した個別条件は、一つの判定票に集約します。製品側で使えるのは、権限、管理設定、隔離手段。許可する情報や接続先を決める責任は会社側に残ります。Claude Code法人導入の検証を始める条件は、次の六項目です。

  • 設定の強制力を確認し、Managed settingsでPermission rulesのDeny・Askを配布して、利用者が上書きできない状態にします。
  • 確認を飛ばす経路を確認し、組織としてbypassPermissionsモードを禁止したうえで検証を始めてください。
  • コマンドの隔離範囲を確認し、対応環境ではBashサンドボックスも使って、書き込み先と通信先を制限します。
  • 作業対象を確認し、許可するリポジトリ、除外する機密ファイル、外部接続先、MCPをClaude Codeの社内ルールに明記してください。それ以外はDenyまたはAskです。
  • 承認手順を確認し、利用者が実行前にコマンドの変更先と送信先を読み、秘密情報を作業対象から外す運用にします。
  • データ条件を確認し、契約と規程に反映してください。ゼロデータ保持は標準機能ではなく、対象組織ごとに適格性確認と有効化が必要です(Claude Code Docs)。

全部を満たせない場合は、まずDeny・Askの強制とbypassPermissionsモードの禁止を優先してください。管理設定で禁止を強制できない端末や、保持・送信条件を確認できない利用形態では、情報漏洩対策が利用者の注意頼みになります。そうした端末や利用形態は、機密情報を扱う検証から外します。

Sec.05

よくある質問

Claude Codeを安全に使う方法は?
Managed settingsでDeny・Askを強制し、bypassPermissionsモードを禁止します。許可するリポジトリや外部接続先を定め、対応環境ではBashサンドボックスで書き込み先と通信先も絞ります。
Claude Codeは学習に使われますか?
商用条件のTeam、Enterprise、APIでは、開発パートナープログラムへの参加を選ばない限り、送信データは生成モデルの学習に使われません。個人向けアカウントの条件とは分けて確認します。
Sec.06

参考文献

この記事をシェア

For your team

Claude Code を 10日で実装力に。

未経験者でも 10 日後に自部署の業務ツールを本番導入。研修は Eラーニング 5万円/人・対面2日間 10万円/人 から(税抜)。 まずは実際の画面を見られる無料セミナーからどうぞ。個別のご相談は 30 分の無料相談で承ります。

完走率 100%満足度 4.8/5.0
株式会社ZETTAi

Published by

株式会社ZETTAi

未経験特化の CLAUDE CODE 研修を運営しながら、「CLAUDE CODE を日本で一番使える集団」を目指しています。Claude Code の導入・人材育成・内製化でお困りのことがあれば、お気軽にご連絡ください。

関連タグ

Claude CodeClaude Code セキュリティ生成AI法人導入情報漏洩対策権限管理AIガバナンス
この記事を書いた人Claudecode 研修 編集部
Claudecode 研修 編集部

未経験特化の CLAUDE CODE 研修を運営する、株式会社ZETTAiの編集チームです。研修の現場で毎週 Claude Code を教えている講師陣の知見をもとに、アップデート情報から業務での使いこなしまで、初めての方にも分かりやすい記事づくりを心がけています。

編集部が書いた記事をもっと見る

おすすめ記事のご紹介